Comprenda qué verifican las auditorías de las urnas y cuáles son sus límites.
Una guía técnica sobre hardware, software y el proceso electoral brasileño, con ilustraciones, estudios publicados y fuentes consultables. Un análisis apartidista para aclarar hechos y limitaciones, independientemente del gobierno, las candidaturas o el resultado.
Revisión documental: 16/09/2026 · Versión 1.2 · No se realizaron pruebas propias de urnas ni de código fuente.
Guía visual de las auditorías
10 temas con explicaciones y fuentes
ALAS TECHNOLOGYEstudio documental apartidista
01 / Análisis técnico apartidista
¿Qué demuestra realmente una auditoría?
Hardware, software, personas y procesos: ¿qué evidencias permiten evaluar la seguridad de una elección de principio a fin?
PROPÓSITO
Estudio ALAS TECHNOLOGY: el mismo rigor técnico, independientemente del gobierno, la candidatura y el resultado.
ALAS TECHNOLOGYEstudio documental apartidista
02 / Auditoría de principio a fin
La elección va más allá de la urna.
Una evaluación completa sigue equipos, código, datos, personas y evidencias en todas las transiciones.
AUDITAR EL PROCESOQuién accedió, qué cambió y cómo se autorizó.
AUDITAR EL RESULTADOSi la evidencia sustenta el resultado anunciado.
DISTINCIÓN
En cada etapa: amenaza definida, método de prueba, evidencia preservada y responsable identificable.
ALAS TECHNOLOGYEstudio documental apartidista
03 / Acceso y calendario
Tiempo limitado. Cobertura por demostrar.
La ejecución del TPS 2025 duró cinco días. La inspección preparatoria y la fiscalización institucional tienen otros plazos.
PILA COMPLETAAplicaciones, bibliotecas, kernel, firmware y hardware.
ESFUERZO REALEquipo, horas, acceso y pruebas definen la profundidad.
COBERTURA
Estos plazos no demuestran una revisión exhaustiva de la máquina y sus dependencias.
ALAS TECHNOLOGYEstudio documental apartidista
04 / Alcance de las bases de 2025
La prueba tiene límites. La conclusión también.
En el TPS, el organizador proporciona los equipos. Las entidades no pueden retirar libremente cualquier unidad del parque para examinarla.
LÍMITE
El alcance de laboratorio no demuestra cobertura del parque en operación ni de su cadena de custodia.
ALAS TECHNOLOGYEstudio documental apartidista
05 / Antes y durante la elección
Las muestras verifican partes. ¿Y la cadena completa?
Las entidades participan en la selección, pero las pruebas no siguen cada unidad desde el inicio hasta después de la elección.
SELECCIÓNLas exclusiones y las pruebas previsibles requieren análisis de riesgo.
CONTINUIDADExigir trazabilidad por unidad en cada transición.
LÍMITE DE COBERTURA
La responsabilidad formal no demuestra una auditoría independiente de todo el parque de principio a fin.
ALAS TECHNOLOGYEstudio documental apartidista
06 / Historial de hallazgos
Ya se encontraron vulnerabilidades.
Los equipos produjeron resultados técnicos. Su significado depende del objetivo, las condiciones y la versión probada.
EVIDENCIA
Los hallazgos documentados refuerzan la necesidad de pruebas continuas, alcance amplio y verificación independiente de las correcciones.
ALAS TECHNOLOGYEstudio documental apartidista
07 / Heterogeneidad y suministro
Un parque. Cuatro generaciones.
Modelos anunciados para 2026. Hardware, firmware y dependencias requieren cobertura explícita por versión.
MODELO × REGIÓNPublicar la distribución y la cobertura de las pruebas.
MUESTRA ESTRATIFICADAIncluir generaciones, versiones, lotes y condiciones de uso.
REPRESENTATIVIDAD
La concentración regional requiere cobertura explícita. Las medias de votos no validan la integridad del recuento.
ALAS TECHNOLOGYEstudio documental apartidista
08 / Modelo de amenazas
Sin internet no significa sin riesgo.
Acceso físico, medios, firmware y cadena de suministro son superficies de ataque. La viabilidad exige condiciones concretas.
CONTROLESArranque verificado, firmas y custodia.
CONDICIÓN PREVIA DEL ESTUDIOMalware en ejecución y receptor de radio externo.
EVIDENCIA
RAMBO demostró la extracción de datos a distancia mediante señales de la memoria RAM, sin internet, en un ordenador previamente infectado.
ALAS TECHNOLOGYEstudio documental apartidista
09 / Evidencia independiente
El elector verifica. El papel queda en la urna.
En la propuesta ilustrada, se verifica por el visor sin manipular el papel. El registro cae en un compartimento sellado.
ANALOGÍA DE CUSTODIABolsas de dinero y sobres de exámenes públicos.
ANALOGÍA DE CUSTODIAPruebas policiales: sellos y registro de movimientos.
RETENCIÓN EN EL LOCAL
Papel de seguridad, sellos y custodia controlada: el elector verifica, pero no recibe un comprobante para llevar.
ALAS TECHNOLOGYEstudio documental apartidista
10 / Mejoras verificables
Código abierto. Auditoría continua.
Ampliar el acceso permite que equipos independientes públicos y privados investiguen fuera de los plazos de los eventos.
Continúe en el estudio completoAnálisis, ilustraciones y fuentes de consultaurnas.alas.technology/es
PERFECCIONAMIENTO
La IA ya apoyó hallazgos en Linux y Firefox. Nuevos métodos justifican reexaminar sistemas, incluidos los maduros.
01 / 10Use ← → para navegar
Leer este tema en texto
¿Qué demuestra realmente una auditoría?
Hardware, software, personas y procesos: ¿qué evidencias permiten evaluar la seguridad de una elección de principio a fin?
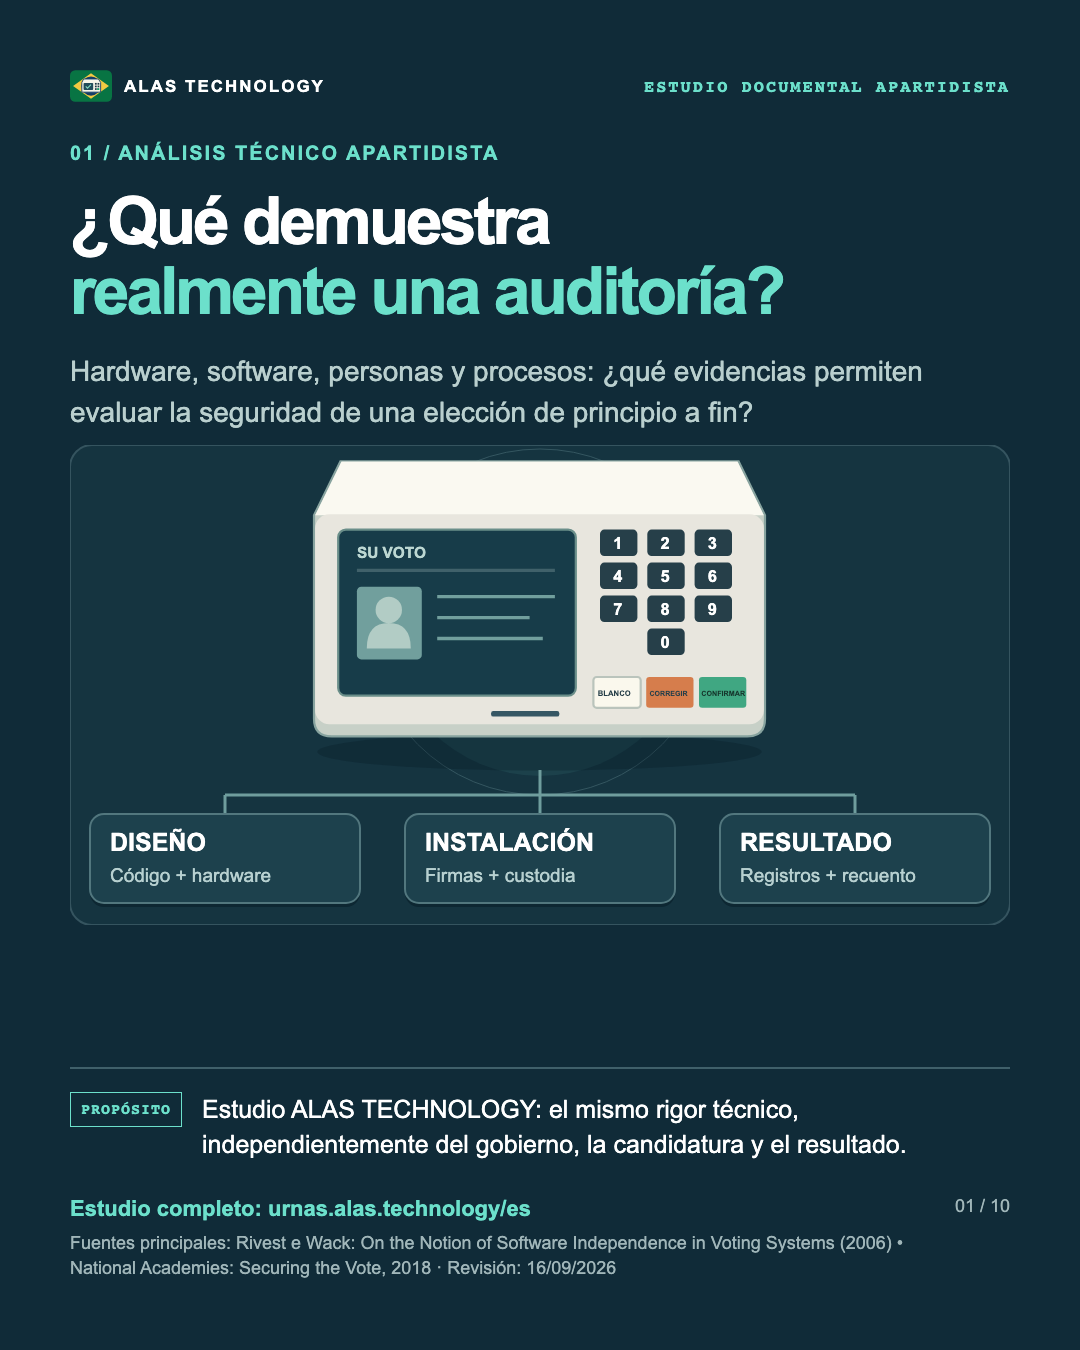
Datos de la ilustración: SU VOTO; 1; 2; 3; 4; 5; 6; 7; 8; 9; 0; BLANCO; CORREGIR; CONFIRMAR; DISEÑO; Código + hardware; INSTALACIÓN; Firmas + custodia; RESULTADO; Registros + recuento.
Estudio ALAS TECHNOLOGY: el mismo rigor técnico, independientemente del gobierno, la candidatura y el resultado.
El análisis es apartidista y no está vinculado a ningún gobierno, partido o candidatura. Sus criterios son independientes del resultado electoral.
El objeto es la cadena completa de confianza. Investigaciones independientes orientan la evaluación de la arquitectura; las normas permiten comparar las facultades de fiscalización disponibles con las pruebas necesarias.
Lectura técnica
ANÁLISIS TÉCNICO
Criterios técnicos, sin preferencia política
El análisis es apartidista y no está vinculado a ningún gobierno, partido o candidatura. Sus criterios son independientes del resultado electoral.
El objeto es la cadena completa de confianza. Investigaciones independientes orientan la evaluación de la arquitectura; las normas permiten comparar las facultades de fiscalización disponibles con las pruebas necesarias.
Fuentes completas y salvedades en el dosier. Las imágenes identifican las fuentes por su título.
Estudio ALAS TECHNOLOGY / versión 1.2
Qué puede demostrar cada auditoría.
Investigación y análisis documental de ALAS TECHNOLOGY, apartidista y sin vínculo con gobierno, partido, candidatura o resultado electoral. El foco es todo el ecosistema: hardware, software, personas, operación y evidencias. La investigación independiente fundamenta los criterios de seguridad; las normas describen el acceso formal. Este trabajo es documental, sin inspección directa de urnas ni código.
Código abierto, auditoría continua e IA
Se propone publicar código con licencia abierta, historial, dependencias e instrucciones de compilación, además de equipos representativos para entidades independientes públicas y privadas. El acceso supervisado al código no equivale a un proyecto abierto con revisión continua.
Se necesitan financiación, documentación y acceso efectivo para convertir la disponibilidad en cobertura. Los hallazgos deben reproducirse, corregirse y volver a probarse; las modificaciones electorales requieren versionado y gestión de cambios.
El informe ANT-2026-CM0TCREP atribuye a Claude un hallazgo en Linux, con evaluación humana y corrección: CVE-2026-43074. El propio informe sitúa su introducción en julio de 2025, por lo que no es un fallo de décadas. Mozilla también confirma hallazgos asistidos por IA en Firefox. Hay informes separados sobre fallos antiguos en otros proyectos; no debe atribuirse su antigüedad al caso de Linux.
La evolución de las herramientas respalda las reevaluaciones periódicas. No demuestra una vulnerabilidad aplicable a una urna concreta sin comprobar versión, configuración, acceso y condiciones de explotación.
Del procedimiento anunciado a la evidencia técnica
Una autorización no acredita acceso efectivo. Ejecutar una prueba no acredita cobertura total. Anunciar una corrección no acredita una nueva prueba independiente. Estos criterios se aplican en el dosier a organizadores, fiscalizadores, proveedores e investigadores. La posición política o el prestigio de una fuente no determina la validez del resultado.
Tipo de información
Uso en este análisis
Verificación necesaria
Norma o convocatoria
Identificar permisos, restricciones y plazos formales.
Actas, solicitudes aceptadas y denegadas, acceso concedido e informes de ejecución.
Comunicado institucional
Registrar lo que la institución afirma haber realizado.
Datos, método, versiones, resultados y documentación técnica que respalden el comunicado.
Investigación con ataque demostrado
Evaluar la propiedad comprometida en las condiciones publicadas.
Condiciones previas, objetivo, versión, materiales, reproducción y comparación con la configuración operativa.
Nueva prueba
Evaluar si el ataque conocido sigue funcionando en la versión modificada.
Presencia de investigadores, procedimiento, evidencias y pruebas de regresión y variantes.
Hipótesis o recomendación
Orientar la investigación y las mejoras.
No presentarla como un fallo descubierto ni una medida de seguridad ya implementada.
Selección, preparación y custodia: la crítica específica al TPS
El acceso a equipos proporcionados por el organizador no establece por sí solo una selección independiente de unidades del parque operativo. Aranha y colaboradores describen restricciones metodológicas y ataques que comprometieron propiedades de seguridad en el escenario examinado. La crítica al alcance del laboratorio tiene fundamento técnico; debe demostrarse su representatividad. [2][5]
Propuesta de evaluación independiente: definir el universo elegible, registrar exclusiones, permitir participación independiente en la selección, identificar cada unidad y preservar su estado antes de prepararla para la prueba. Documentar intervenciones, imágenes y versiones, responsables, transferencias y condiciones de acceso. Son recomendaciones de este análisis, no procedimientos cuya ejecución ya se haya comprobado.
Al examinar el estado operativo, una preparación que sustituya software o borre registros puede eliminar la evidencia buscada. Reproducir un ataque puede requerir preparar un entorno controlado. El informe debe indicar qué objetivo se cumplió y qué modificaciones se realizaron. La exigencia técnicamente verificable es rastrear y limitar las intervenciones, en lugar de suponer que nadie tuvo contacto previo con el equipo.
La concordancia entre registros no basta para cualquier conclusión
Los registros producidos por el mismo componente pueden compartir el mismo fallo. En una AccuVote-TS estadounidense, Feldman y colaboradores demostraron modificaciones con registros internamente coherentes. El caso fundamenta esa clase de amenaza; no constituye un hallazgo en una urna brasileña. [34] La independencia del software se refiere a la posibilidad de detectar alteraciones del resultado incluso cuando el software falla. [13]
Límites de esta revisión: se revisaron los diez temas y el dosier y se contrastaron sus fundamentos con fuentes primarias. ALAS TECHNOLOGY no inspeccionó equipos, reprodujo ataques ni verificó la ejecución en todas las secciones. Se mantienen identificados los límites de cobertura documental. Las publicaciones por sí solas no permiten certificar toda la realidad operativa.
Fundamento técnico / cómo evaluar la seguridad
El criterio central es la evidencia producida, no la declaración de una autoridad. Las bases indican qué puede probarse. Una evaluación de ingeniería pregunta qué amenazas se examinaron, qué condiciones se reprodujeron y qué conclusiones permiten los resultados. La ausencia de datos en este dosier se marca como no verificada, no como ausencia automática de control.
Investigación independiente de sistemas reales
Feldman, Halderman y Felten analizaron el hardware, software y operación de una AccuVote-TS estadounidense. Demostraron en laboratorio ataques mediante acceso físico y medios, con registros alterados que seguían siendo coherentes entre sí. El estudio fundamenta el análisis de custodia, propagación y dependencia de registros; no examinó equipos brasileños. [34]
En Brasil, los trabajos de Aranha y colaboradores aportan evidencia vinculada directamente a las versiones examinadas. El relato de 2017 muestra por qué deben evaluarse conjuntamente las claves, las bibliotecas y la carga de código. [5]
Fuente, binario y ejecución
La investigación sobre compilaciones reproducibles aborda la reconstrucción del mismo artefacto a partir de fuentes, instrucciones y entornos identificados. Así puede verificarse una parte del vínculo entre fuente y binario. [35][37]
El argumento completo también debe cubrir compiladores, firmware, claves, instalación y ejecución. Dos compilaciones idénticas no demuestran que el programa sea correcto; una imagen firmada tampoco demuestra que su lógica se revisó suficientemente.
El informe científico Securing the Vote recomienda evaluar procesos y resultados, incluidos el registro, la preparación, la votación y la publicación, con datos de auditoría que permitan reproducción y protejan al elector. Es una referencia metodológica extranjera, no una medición de Brasil. [36]
Cómo registrar cada conclusión: objetivo y versión → amenaza → acceso obtenido → método → resultado reproducido → corrección → nueva prueba → límites de generalización. Categorías útiles: demostrado, mitigado bajo prueba, hipótesis de amenaza, no examinado y datos insuficientes.
Ecosistema completo / plan de auditoría propuesto
La matriz siguiente es una propuesta de alcance técnico. No afirma que estos procedimientos se hayan ejecutado en Brasil ni que estén ausentes. Evaluar su realización requeriría los artefactos de cada etapa. No hay un plazo universal deducible del número de líneas: el esfuerzo depende del acceso, el equipo, las versiones, las herramientas y la profundidad.
Etapa / activo
Qué investigar
Evidencia exigible
Arquitectura y gobernanza
Integridad, secreto, disponibilidad, accesibilidad; atacantes externos, internos y proveedores; separación de funciones.
Modelo de amenazas, flujos, responsabilidades, criterios de aceptación y conflictos de interés de los evaluadores.
Fabricación y componentes
Revisiones de placas, microcontroladores, memorias, interfaces de depuración, periféricos y sustituciones de componentes.
Lista de materiales de hardware, trazabilidad de lotes, inspección independiente por modelo e informes de ensayo. Las pruebas destructivas pueden requerir unidades reservadas.
Firmware y arranque
Raíz de confianza, validación antes de ejecutar, actualizaciones, retorno a versiones anteriores, interfaces de mantenimiento y fallos inducidos.
Versiones, imágenes extraídas cuando se autorice, pruebas negativas, cobertura por modelo y registros de actualización. La raíz de confianza también requiere evaluación.
Fuente y dependencias
Lógica de voto, parsers, bibliotecas transitivas, criptografía, memoria y módulos privilegiados.
SBOM, versiones y procedencia; revisiones, análisis estático, fuzzing y pruebas de integración con cobertura y fallos documentados.
Compilación, distribución y claves
Correspondencia entre fuente y binario, compilador, entorno de generación, acceso a claves, firmas y revocación.
Receta de compilación, artefactos y referencias independientes, registros de firma, control por varios responsables y reproducción por terceros.
Registro y configuración electoral
Electores habilitados, secciones, candidaturas, números y reglas electorales; cambios autorizados y datos incoherentes.
Trazabilidad de cambios, conciliación con fuentes autorizadas, pruebas de límites y protección de datos personales.
Generación de medios y carga
Estaciones preparadoras, contenido de medios, archivos aceptados o rechazados y asociación correcta entre urna y sección.
Versiones por estación y urna, resultados de verificación, actas, excepciones y pruebas de rechazo de contenido inválido.
Transporte, almacenamiento y contingencias
Accesos físicos, sellos, almacenamiento, mantenimiento y sustitución de equipos; intervalo entre verificación y uso.
Identificadores, responsables, horarios, registros de apertura y sustitución; procedimientos ante desviaciones y de preservación.
Operación en la sección
Habilitación, interfaz, secreto, confirmación, accesibilidad, energía, fallos, recuperación y conducta de los operadores.
Pruebas operativas, observación independiente, conciliación de participación, logs y gestión de incidentes sin vincular al elector con su voto.
Recuento y salida de la sección
Coherencia de BU, RDV y logs; cierre, reimpresión, sustituciones y preservación de originales.
Boletines recogidos en el lugar, archivos firmados, historial de incidentes e identificación del origen. Debe distinguirse la coherencia interna de la evidencia independiente.
Transmisión, servidores y totalización
Autenticación, duplicación, omisión, rechazo, procesamiento, permisos administrativos, bases de datos y disponibilidad.
Inventario de sistemas, registros de recepción y excepciones, trazabilidad administrativa y reconstrucción independiente de totales a partir de entradas autenticadas.
Publicación, auditoría e impugnación
Correspondencia entre resultado calculado y publicado; criterios de muestreo, discrepancias, ampliación y corrección.
Datos verificables, método publicado, informes reproducibles y, en arquitecturas que los proporcionen, registros independientes del voto para auditar el resultado.
Archivo, mantenimiento y eliminación
Retención, preservación forense, solicitudes pendientes, acceso posterior y eliminación de datos.
Inventario de evidencias, hashes y custodia, copias preservadas, plazos y constancia de eliminación autorizada.
Auditabilidad de principio a fin: cada transición necesita responsable, referencia y evidencia. La inspección lógica de todos los archivos, el ensayo de una muestra física y la auditoría estadística del resultado tienen costes y alcances diferentes. El diseño debe justificar esas decisiones y la confianza residual en cada componente.
01 / Preguntas técnicas y evidencias disponibles
Cuestión técnica
Qué permite afirmar la documentación
Evidencia aún necesaria
Periodicidad, acceso y duración de las evaluaciones.
El TPS tuvo ocho ediciones entre 2009 y 2025; la inspección institucional es otra vía. [22][21]
El tiempo nominal de acceso no informa del esfuerzo, el equipo ni la cobertura.
¿Quién define los objetos y selecciona las unidades?
En el TPS, las bases delimitan los objetos. En la preparación y las auditorías de funcionamiento, las entidades participan en la elección y los sorteos. [2][1]
Elegir dentro de un conjunto proporcionado no equivale a seleccionar independientemente cualquier unidad del parque. Debe distinguirse el alcance del laboratorio de la representatividad operativa.
Autonomía para elegir unidades y verificar su preparación en el TPS.
El TPS utiliza equipos proporcionados por el TSE dentro de un alcance definido. No permite retirar sin restricciones cualquier urna operativa para probarla independientemente. Las elecciones y los sorteos de otras auditorías son procedimientos distintos. [2][21][1]
Probar equipos suministrados para un evento no equivale a seleccionar unidades de producción bajo custodia independiente. La procedencia, preparación y equivalencia con el parque requieren evidencias verificables. Esto limita la generalización; no demuestra manipulación previa del equipo.
¿Cuál es la cobertura de la totalización y la fiscalización posterior?
La norma prevé verificaciones en el TSE y posteriores. Comparar BUs examina la correspondencia entre registros y publicación. [1][20]
Demostrar acceso efectivo, sistemas y versiones examinados, pruebas de procesamiento y permisos, excepciones y reproducción independiente de resultados.
¿Qué fallos se demostraron y cómo se volvieron a probar?
Los investigadores documentaron hallazgos técnicos, incluidos los trabajos de 2012 y 2017. [4][5][6]
Publicar versiones, condiciones previas, correcciones, reproducción independiente y pruebas de regresión para evaluar el tratamiento de cada fallo.
¿Qué amenazas persisten sin conexión a internet?
Los ataques mediante medios, acceso físico y cadena de suministro no requieren internet en la urna. [5][28]
La posibilidad de una clase de ataques no demuestra la explotación de un modelo actual.
¿Cómo puede un registro físico aportar evidencia independiente?
Un registro verificado por el elector y preservado puede sustentar una auditoría independiente del software de votación. [13][14][15]
La verificación, custodia, confidencialidad, conciliación, accesibilidad y auditoría siguen siendo esenciales.
02 / Mapa de oportunidades de auditoría
La auditoría abarca actividades distintas. La matriz separa la búsqueda de vulnerabilidades, la verificación de archivos, la observación de procedimientos y la validación de resultados. Las facultades concretas dependen de la acreditación, el instrumento y la edición. [1][2][19][21]
¿Quién es entidad fiscalizadora en 2026?
El artículo 6 incluye partidos, federaciones y coaliciones; OAB; Ministerio Público; Defensoría Pública; Congreso; CGU; Policía Federal; SBC; Confea; CNJ; CNMP; TCU; entidades del Sistema Industria/Sistema S; entidades brasileñas sin fines de lucro de fiscalización y transparencia acreditadas; y departamentos de TI de universidades acreditadas. Las entidades pueden formar consorcios. Los apartados del STF y las Fuerzas Armadas se derogaron en 2023: la participación histórica de Defensa en 2022 no debe presentarse como un derecho vigente en 2026. [1]
Vía / participantes
Capacidad o evidencia
Qué no demuestra
TPS/TPU · inscritos seleccionados
Ataques controlados a objetos definidos según planes aprobados. [2]
Seguridad universal, cobertura de producción o de componentes excluidos.
Confirmación · autores de los hallazgos
Repetición de pruebas en versiones modificadas. [2]
Ausencia de otros fallos o regresiones fuera de la prueba. El punto 18.5 admite considerar un ajuste del TSE si no comparece el investigador; eso no es reproducción independiente.
Inspección de código · entidades legitimadas
Lectura y análisis estático en entorno supervisado; herramientas sujetas a reglas de uso. [1][21]
No es acceso público irrestricto al repositorio. Las restricciones de extracción reducen la colaboración y reproducción externas.
Cooperación académica · instituciones con convenio
Acceso y pruebas según el acuerdo. La USP describió acceso a equipos, código y binarios. [19][27]
El acceso de un equipo no demuestra acceso equivalente para todos.
Hardware y suministro · evaluaciones por objeto
Examinar especificaciones, firmware, perímetro criptográfico y ensayos de los modelos. [2][10]
Certificar un componente no certifica todo el sistema, cada unidad ni la cadena de fabricación.
Compilación y firma · fiscalización acreditada
Observar la generación y registrar referencias de los programas. [1]
Firmar un programa no elimina errores. Sin reproducción independiente, el compilador y el entorno permanecen en la base de confianza.
Generación de medios y preparación
Verificación de programas, correspondencia y sellos; comprobaciones por muestreo. [1][21]
No cubre automáticamente cada transición posterior de custodia.
Transporte y almacenamiento
Rastrear responsables, números de sellos, aperturas y sustituciones. [16][17]
Un sello sin discrepancias observadas no es un análisis de firmware ni prueba física de imposibilidad de acceso.
Prueba de autenticidad
Comparar programas con referencias en la sección seleccionada antes de votar. [1]
No ejercita todas las rutas lógicas, todo el hardware ni la conducta durante el resto del día.
Prueba de integridad
Contrastar entradas conocidas de una votación de prueba con su salida; existe una modalidad con biometría. [1][30]
No recuenta la elección real. Depende de la representatividad de las condiciones y del método de selección.
BUs y datos publicados · participación ciudadana
Comparar boletines recogidos en el lugar con resultados publicados y reconstruir sumas. [20]
No recupera votos individuales de una fuente independiente de la urna.
Poselección · solicitudes y peritajes
Datos, logs, verificaciones y preservación según justificación y plazos. [1][16][21]
No es una autorización general para que cualquier interesado desmonte, posea o altere cualquier urna.
Una revisión independiente de la ejecución exigiría actas, solicitudes, decisiones, logs de acceso, inventario de versiones, cadena de custodia e informes por lugar. Este dosier describe los mecanismos y sus limitaciones; no certifica su ejecución en todas las secciones.
Diego Aranha y colaboradores: hallazgos, restricciones y propuestas
El propio investigador reúne su producción en el proyecto Electronic Voting in Brazil (eVotingBR), con artículos y presentaciones. Esta documentación permite examinar resultados técnicos y críticas al método de quienes participaron en las investigaciones. [41]
Contribución
Resultado o relato
Consecuencia para la auditoría
2012: secreto
Recuperación del orden de los votos en la elección simulada mediante la generación seudoaleatoria usada en el RDV. [4]
Verificar la protección del secreto, las fuentes de aleatoriedad y las posibilidades de correlación.
2017: integridad del software
Claves presentes en el código y bibliotecas sin autenticar permitieron ejecutar código intruso en el escenario estudiado. [5]
Evaluar conjuntamente claves, medios, carga y cadena de instalación; verificar versiones y correcciones.
2018: condiciones de investigación
En la entrevista, Aranha relata pocos días para mucho código, supervisión, restricciones de notas y equipos propios, además del tiempo dedicado a preparar el entorno y completar formularios. [42]
La duración formal del evento sobreestima el tiempo útil si las tareas administrativas y la configuración consumen parte del plazo. Debe registrarse el esfuerzo efectivo.
Você Fiscal: estudio publicado en 2016
Se compararon fotografías de boletines con los resultados publicados. Para la experiencia de 2014, los autores indican una cobertura del 1,6% de los boletines y del 4,1% de los votos. [43]
Una verificación ciudadana de transmisión y publicación con cobertura medida. No reconstruye cada elección mediante un registro independiente del software de la urna.
En la misma entrevista de 2018, Aranha destacó que el desarrollo continuaba entre la prueba y la siguiente elección. Inferencia de ingeniería: la confianza obtenida en una versión debe reevaluarse cuando cambian código, dependencias o configuración; exige comparar cambios y realizar pruebas de regresión. [42]
Sobre una posible salida por limitaciones: las fuentes consultadas documentan participación, hallazgos y críticas, pero no establecen que abandonara un proyecto específico por esa razón. No atribuimos esa motivación sin un relato identificable. El foco son las evidencias técnicas y las restricciones descritas, con sus fechas.
03 / Qué encontraron las pruebas
2009 · primera edición: referencia histórica
Según el historial del organizador, el intento de captar emisiones del teclado con una radio identificó una tecla a unos cinco centímetros; no demostró una ruptura completa del secreto. No se obtuvo el documento íntegro del equipo para esta consulta. La descripción se atribuye al TSE y no se generaliza a un ataque remoto actual. [22]
2012 · orden de votos y secreto
Aranha y colaboradores mostraron una debilidad en la mezcla del Registro Digital del Voto: la generación seudoaleatoria permitía recuperar el orden de votos en el escenario probado. Correlacionarlo con el orden de electores amenaza el secreto. Esto es distinto de demostrar una alteración del recuento. Sus diapositivas también analizan límites de acceso y tiempo. [4]
2016 · descubrimientos según el balance de la edición
El balance reconoció descubrimientos. El historial técnico del portal describe la alteración de un BU usado como entrada del sistema de recuento, produciendo otro BU válido con totales modificados en ese flujo de recuperación y recuento; no demostró cambios de votos en todas las urnas operativas. También relata riesgo en el audio de accesibilidad y modificaciones en el autenticador del BU y la activación del audio. [23][22]
2017 → 2018 · ejecución de código y nueva prueba
El artículo describe claves criptográficas insertadas en el código y compartidas entre equipos. Se identificaron fallos de verificación de firmas y bibliotecas sin firma complementaria que permitieron ejecutar código en el escenario controlado. Se comprometieron propiedades de secreto e integridad. Los autores indican que las condiciones limitaron la investigación. [5]
En la confirmación de 2018, el TSE informó de cambios y mitigación de las vías identificadas. La protección de claves recibió una solución distinta de la propuesta inicial del grupo. Evaluar la corrección exige vincular cada hallazgo con la versión modificada, el procedimiento de reproducción y el resultado de la nueva prueba. El comunicado del organizador no sustituye esos artefactos. [26]
2019 · informe y oportunidad de mejora
Los peritos de la Policía Federal recuperaron material para acceder al volumen cifrado del SIS e interfirieron en la generación de datos del GEDAI. El relato técnico indica que se proporcionaron contraseñas y flexibilizaron barreras, configurando un atacante interno. Se modificaron datos de estado y municipio, firmados y aceptados por la urna; los cambios de candidatos y electores fueron rechazados por otras firmas. Obtener una clave no permitía por sí solo firmar libremente: se denegó la herramienta de firma. [32]
La Comisión Evaluadora documentó diez planes ejecutados y sus resultados, distinguiendo pruebas sin éxito y contribuciones. El caso muestra límites de las pruebas y la importancia de declarar las barreras retiradas: el laboratorio también puede ofrecer condiciones favorables al ataque. [33]
2021 → 2022 · nuevas pruebas y limitaciones operativas
El informe final de la Evaluadora documenta cinco planes y la confirmación del 11 al 13/05/2022. En el plan 6, una superposición de sensores capturó las teclas. Cambiar la altura de la cabina dificultó su colocación, pero no la impidió; la mitigación también depende de procedimientos y observación de los miembros de mesa.
En los planes 12 y 16, el documento describe acceso indebido a componentes de JE-Connect y controles verificados. Señala la necesidad de una revisión más amplia y el impacto en el rendimiento. El plan 20 abordó la salida de audio y la formación de miembros de mesa.
Las recomendaciones incluyen documentar las barreras flexibilizadas y describir el entorno entregado al investigador. Es evidencia de que las condiciones de ejecución deben acompañar la publicación de resultados. [45]
2023 → 2024 · arranque, claves y sistemas de apoyo
El informe enumera siete supuestos hallazgos, cinco enviados a confirmación. En la UE2020, un dispositivo de laboratorio modificó el bootloader entre la validación de la firma y su ejecución, revelando una clave de descifrado del kernel: un caso concreto de TOCTOU. La corrección unificó el acceso al medio y restringió la carga de módulos. También hubo hallazgos en BitLocker/SIS y JE-Connect. Modificar el bootloader no equivale a demostrar una elección adulterada. En la nueva prueba del 15 al 17/05/2024 se registraron ajustes y actas de confirmación. [6]
2025 → 2026 · del informe parcial a la evaluación final
El informe parcial de la Reguladora registra 109 planes presentados, 38 aprobados, 29 ejecutados, seis supuestos hallazgos y tres planes recomendados en esa fase. Las cifras describen etapas distintas. [7]
El informe final de la Evaluadora aborda cuatro planes en la confirmación de mayo de 2026:
09, dependencias de JE-Connect: análisis documental de bibliotecas vulnerables; actualización de referencias y eliminación de dos bibliotecas, verificadas en la confirmación.
26, ZipSlip: validación insuficiente de rutas identificada en el código, sin explotación efectiva según la comisión; protección reformulada y evaluada.
31, JE-Connect: cierre indebido de la interfaz tras usar ESC; corrección de estabilidad confirmada.
33, SIS/GEDAI-UE: acceso a carpetas protegidas mediante la interfaz; considerado resuelto con información del equipo técnico, sin prueba de confirmación.
La comisión recomienda entornos que representen las diferentes etapas electorales. Señala que un entorno único impone restricciones innecesarias y recomienda ampliar la documentación técnica. [44]
Análisis: aceptar una explicación, revisar documentos y repetir experimentos tienen alcances distintos. Los informes deben identificar qué evidencia sustenta cada conclusión; mencionar cuatro planes no significa que se reprodujeran cuatro ataques tras corregirlos.
Otras evaluaciones · universidades, Defensa y boletines en 2022
Unicamp describió tres meses de trabajo y una conclusión favorable dentro de los temas examinados. La USP describió acceso por cooperación y publicó un análisis técnico de alegaciones con procedimientos de verificación. Estos trabajos muestran que los investigadores no se limitan necesariamente a la semana del TPS. [19][27]
Defensa registró limitaciones para comprender código y bibliotecas, mencionando más de 17 millones de líneas. Su nota también indica que no señaló fraude. No excluir todas las posibilidades no demuestra que ocurrieran. [18]
El TCU comparó 4.161 BUs de la primera vuelta con la publicación de resultados e informó de correspondencia. Se verifica la correspondencia entre los BUs muestreados y la publicación. No se mide mediante una fuente independiente si cada elección se registró correctamente antes de emitir el BU. [20]
Cobertura histórica: se identifican las ocho ediciones del TPS/TPU y se profundiza en los casos con evidencia utilizable. No es un inventario exhaustivo de todos los peritajes, informes académicos, solicitudes judiciales o auditorías regionales desde 1996. Las ediciones antiguas no heredan automáticamente las reglas de 2026.
Auditoría externa: contrato, ejecución y alcance
El Contrato 48/2022 del TRE-AL tiene por objeto examinar y validar la organización, conducción y conclusión de la Prueba de Integridad. Prevé seguimiento en la víspera y el día electoral, informe conclusivo y detalle de horas trabajadas. [46]
Interpretación técnica: ese objeto contractual difiere de revisar código fuente, extraer firmware o examinar físicamente todo el parque. Para evaluar la ejecución deben contrastarse contrato, plan, horas, informes, excepciones y evidencias. Contratar una empresa externa no demuestra por sí solo autonomía irrestricta ni cobertura de todos los componentes.
El archivo nacional de 2022 reúne informes de ambas vueltas. Es una fuente para examinar la ejecución por lugar, no una conclusión nacional ya elaborada. Este estudio no consolida todos los informes estatales. [30]
04 / Plazos, capacidad y preservación
Momento
Referencia temporal
Implicación técnica
Inspección del ciclo 2026
Acceso anticipado desde 12 meses antes de la elección hasta la compilación. [21]
Planificar equipo, herramientas, módulos críticos, dependencias y comparación de versiones.
TPS 2025
Inscripción: del 30/06 al 18/07. Inspección: del 06 al 17/10. Ejecución: del 01 al 05/12/2025. [3]
Publicar horas efectivas, equipo, objetivos, restricciones, pruebas ejecutadas y cobertura alcanzada; el calendario no mide estos resultados.
Confirmar la prueba corregida y registrar condiciones y presencia de los autores.
Selección de auditorías del día electoral
La víspera, de 7 a 12 h. Primera vuelta: 03/10; segunda: 24/10/2026. [1][9]
Examinar elecciones, sorteos, elegibilidad y sustituciones.
Votación
04/10/2026 y eventual segunda vuelta el 25/10. [9]
Conservar los BUs recogidos y registrar incidentes con sección, hora y evidencias.
Solicitud posterior a la elección
Artículo 51: hasta cinco días antes de la fecha límite de conservación de sellos. [1]
Presentar hechos, indicios y plan de trabajo; solicitar preservación cuando sea necesaria. No esperar al formateo.
Preservación ordinaria
Urnas de votación y medios indicados: hasta el 12/01/2027 según el artículo 272, con excepciones. [16]
El plazo de retención no promete peritaje integral ni es un plazo único para todas las medidas judiciales.
El coste de revisar todas las líneas
El número de líneas no mide seguridad. La revisión debe definir la base computacional de confianza: aplicación, kernel, bibliotecas, compilador, firmware, componentes criptográficos y herramientas de generación. El código no ejecutado, duplicado o generado altera el denominador. Calcular horas por línea sin método ni inventario sería especulativo.
Un enfoque útil es publicar una SBOM, versiones fijadas, procedencia y dependencias transitivas, y realizar pruebas de interfaces, análisis estático y dinámico, fuzzing, revisión criptográfica y reproducción de la compilación. Son recomendaciones, no afirmaciones de que ninguna se practique.
Después de la instalación
Existe un intervalo entre la verificación y el uso, el problema conocido como time-of-check to time-of-use (TOCTOU). El argumento de seguridad debe explicar qué impide o evidencia cambios durante ese intervalo, incluidos mantenimiento, transporte, apertura y sustitución de equipos.
También importa quién produce la medición. Un verificador sobre una plataforma comprometida puede depender de la misma raíz de confianza que pretende evaluar. Esto requiere analizar la arquitectura real; no implica que toda comprobación de hash sea ineficaz.
Simulador didáctico de muestreo
Probabilidad de incluir al menos una unidad afectada
Modelo ilustrativo: P = 1 − (1 − p)n, con selecciones independientes (o aproximación para una población grande) y detección perfecta al seleccionar una unidad afectada. No estima la seguridad de las elecciones brasileñas. El muestreo sin reemplazo requiere distribución hipergeométrica; la estratificación, las exclusiones y los ataques que reconocen la prueba cambian el análisis. Incluir una unidad afectada no implica siempre detectar el fallo.
05 / Ataques posibles, condiciones y lagunas de evidencia
Clase de amenaza
Condiciones que deben demostrarse
Control y evidencia deseables
Fuente o dependencia maliciosa
Entrada en la cadena de desarrollo, revisión insuficiente u origen comprometido.
Revisión por terceros, procedencia, versiones fijadas, SBOM y compilación reproducible. Una firma por sí sola también autentica un defecto autorizado.
Binario o medio sustituido
Capacidad de producir contenido aceptado o eludir la verificación.
Firmas, protección de claves, validación al cargar, registro de versiones y pruebas negativas.
Implante físico / firmware
Acceso al dispositivo o a la fabricación y capacidad de superar inspecciones.
Inspección por modelo o lote, cadena de custodia, apertura supervisada y evaluación de firmware. La antigüedad del equipo no demuestra por sí sola esta amenaza.
Software que reconoce el entorno de prueba
Una señal distinguible y control del código que la utiliza.
Reducir diferencias observables y documentar aleatorización y límites. Es una hipótesis de amenaza, no un mecanismo malicioso encontrado en este estudio.
Emisiones electromagnéticas / acústicas
Acoplamiento físico, señal, alcance y relación medible con datos relevantes. En RAMBO, malware previo genera señales de radio mediante el bus de memoria RAM. [12]
Pruebas de canal lateral en un modelo específico. El receptor externo no necesita internet para captar datos; el experimento presupone un compromiso inicial.
Ataque a un equipo apagado
Subsistema aún alimentado, implante o energía acoplada y vulnerabilidad compatible.
Medir estados de energía e interfaces reales. Documentar por separado la desconexión de red y la ausencia de alimentación eléctrica.
Totalización o publicación incorrecta
Divergencias de recepción, procesamiento, inclusión o suma de resultados.
Reconstruir totales a partir de BUs recogidos independientemente; verificar firmas, pendientes y cobertura.
Estas clases forman un modelo de amenazas. Los ejemplos concretos en urnas brasileñas aparecen en investigaciones históricas; las hipótesis no probadas no reciben el mismo estatus. [5][6][28]
06 / Voto impreso: requisitos más allá de la impresora
El flujo ilustrado, con verificación por un visor y depósito automático en un recipiente sellado, evita entregar al elector un comprobante legible de su voto. Elimina una vía para mostrar el recibo a terceros. No elimina todos los riesgos de coacción, vinculación del orden, errores de impresión, sustitución o pérdida de registros.
La ventaja técnica
Una evidencia física realmente verificada por el elector puede permitir comprobar el resultado incluso si el software de votación falla. Ese es el objetivo de la independencia del software. También se investiga la verificación criptográfica de extremo a extremo; la propiedad no se reduce al papel. [13][29]
Una RLA limita la probabilidad de terminar la auditoría sin corregir un resultado incorrecto, bajo sus supuestos. El límite de riesgo no es una probabilidad de fraude. El tamaño de la muestra depende del margen, método, errores encontrados y regla electoral; puede llegar al recuento completo. [14]
Qué debe diseñarse
Verificación accesible; rechazo y corrección de impresiones discrepantes; gestión de atascos; texto legible; ausencia de identificación del elector; protección frente a reconstrucción del orden; conciliación de registros emitidos, anulados y depositados; sellos e inventarios; custodia observada; sorteo público; resolución de discrepancias y recuento.
Appel y colaboradores advierten que los electores no siempre verifican ni perciben cambios en registros producidos por máquinas. No deben trasladarse a Brasil tasas observadas en otros países, pero es necesario probar la usabilidad. [15]
Las bolsas, billetes y sobres protegidos resisten la manipulación o dejan rastros. Llamarlos inviolables exige una garantía absoluta que no proporcionan. Un papel auténtico también puede contener un voto impreso incorrectamente.
La ilustración propone una arquitectura; no describe el procedimiento brasileño actual ni analiza viabilidad jurídica, presupuesto o calendario de implantación. En las urnas electrónicas aquí tratadas, imprimir el BU no equivale a imprimir cada voto para verificación individual.
07 / Modelos y distribución: evidencia pendiente
El inventario anunciado para 2026 incluye UE2013, UE2015, UE2020 y UE2022. UE2020 y UE2022 suman 439.468 unidades, el 77,9% de las 563.910 anunciadas. Es un cálculo propio con cantidades de la fuente, no una medición del parque instalado. [9]
La tabla técnica distingue memoria, procesador y perímetro criptográfico. UE2013/UE2015 y UE2020/UE2022 no deben tratarse como hardware idéntico. Tampoco debe suponerse que un defecto de una generación afecta a otra sin examinar su implementación. [10] Existe planificación documental de sustitución de UE2013 y UE2015 a partir de 2028. [31]
Evaluar la hipótesis regional requeriría datos por elección → vuelta → estado → zona → sección → número de urna → modelo → versión/hash → sustitución. Este estudio no obtuvo un inventario nacional completo por sección para 2026. Por ello no presenta un mapa coloreado que sugiera una distribución no medida.
Comparar modelos con patrones de voto también exigiría controlar urbanización, ingresos, ubicación y composición del electorado. Una distribución no aleatoria de equipos puede generar correlaciones demográficas; correlacionar modelo y preferencia política no identifica fraude.
08 / Método, independencia y limitaciones
Autoría y alcance: ALAS TECHNOLOGY reúne y analiza fuentes publicadas, organiza la síntesis técnica y produce las ilustraciones. Los experimentos citados fueron realizados por los autores identificados en cada referencia. Este material no es un dictamen pericial ni una certificación de seguridad. Posición apartidista: El contenido no apoya ni cuestiona a un gobierno, partido, candidatura o vencedor. Aplica los mismos criterios a cualquier resultado. La independencia investigadora se evalúa por acceso, autonomía metodológica, reproducibilidad, declaración de conflictos de interés y libertad para comunicar hallazgos, no solo por el nombre de la institución.
Las normas y convocatorias establecen permisos y procedimientos, no prueban invulnerabilidad. Los informes y artículos de investigadores caracterizan hallazgos. Los comunicados del TSE, Defensa, TCU y universidades se identifican como relatos institucionales de alcance limitado. La autoridad institucional, favorable o crítica, no sustituye la evidencia reproducible.
Se utilizó el texto consolidado vigente para 2026, considerando cambios de 2024 y 2026. No se realizaron pruebas de hardware, inspección de código, reproducción de exploits ni peritaje electoral. No se afirma haber revisado todos los informes estatales ni auditorías históricas. Se incluye el informe final de la Comisión Evaluadora de 2025/2026. La revisión del informe final de la Reguladora y del compendio, y la consolidación de informes estatales, quedan fuera de la cobertura documental completada.
Un equipo puede no hallar fallos porque el componente está bien protegido, el ataque es inviable, faltan condiciones, tiempo o acceso, o la prueba no ejercita esa conducta. La causa debe demostrarse caso por caso. No todo resultado negativo puede atribuirse a restricciones ni convertirse en prueba de ausencia de vulnerabilidades.
Conclusión editorial: criticar los límites de auditabilidad es técnicamente legítimo. Acusar alteración de votos, afirmar inviolabilidad o prometer ausencia total de riesgo requiere evidencias que esta revisión no aporta.
Qué se verificó y qué sigue abierto
La revisión del 16/09/2026 contrastó las afirmaciones centrales con las referencias citadas, distinguió normas vigentes y derogadas y recalculó porcentajes del parque. No garantiza ausencia de errores ni valida independientemente los experimentos.
Tema
Base verificada
Límite de la conclusión
Permisos, sorteos y plazos
Resolución 23.673 consolidada, bases y calendario del TPS.
La previsión normativa no demuestra ejecución en cada lugar.
Parque anunciado
29.377 + 95.065 + 222.323 + 217.145 = 563.910. Modelos de 2020 y 2022: 77,9%.
Inventario anunciado, sin mapa nacional por sección.
Hallazgos históricos
Trabajos de investigadores e informes identificados por edición.
ALAS TECHNOLOGY no reprodujo los ataques.
RAMBO e IA
Publicaciones de investigadores, relato de Anthropic y confirmación de Mozilla.
No demuestran aplicabilidad automática a las urnas brasileñas.
Ciclo 2025/2026
Calendario, informe parcial de la Reguladora e informe final de la Evaluadora.
La aceptación documental y la nueva prueba experimental son evidencias distintas; este análisis no reprodujo los ensayos.
El alcance documental se identifica en las referencias. Los informes de una edición, lugar o muestra no certifican todo el parque. Evaluar la ejecución nacional exige una matriz por estado, vuelta, unidad, procedimiento, resultado y excepción; esta versión no presenta esa consolidación.
Cómo seguir el proceso y solicitar evidencias
Consulte el tribunal regional electoral (TRE) de su estado para conocer las convocatorias de ceremonias y auditorías. La observación pública y la actuación como entidad fiscalizadora tienen permisos distintos. Para una evaluación técnica, registre elección, vuelta, sección, modelo, versión, objeto examinado, equipo, método, resultado y limitaciones.
El artículo 60 permite agrupación regional para representatividad y exclusiones logísticas acordadas. El artículo 60-A exige publicar las urnas seleccionadas y sus datos identificativos. El artículo 61 permite acompañar el transporte. Estos registros ayudan a evaluar continuidad y cobertura; no equivalen a revisar exhaustivamente todas las unidades. [1]
Tras la votación, comparar BUs recogidos en la sección con resultados publicados verifica su correspondencia. No equivale a recontar registros independientes de cada voto. Las solicitudes formales de fiscalización posterior siguen los requisitos y plazos de la resolución. [1][20]
Términos esenciales
BU: Boletim de Urna (boletín de urna)
Totales de la sección, impresos al finalizar la votación y también registrados digitalmente.
RDV: Registro Digital do Voto (registro digital del voto)
Registro digital de votos por cargo, sin identificación nominal del elector.
Hash y firma digital
Permiten comparar archivos y verificar su origen autorizado. Por sí solos no demuestran una lógica correcta.
Firmware y dependencias
Código cercano al hardware y componentes del sistema, como bibliotecas, drivers y herramientas de compilación.
Cadena de custodia
Registros de almacenamiento, acceso, transporte y transferencias de equipos o evidencias.
Riesgo residual
Riesgo que permanece tras controles y pruebas, bajo los supuestos de la evaluación.
09 / Fuentes y trazabilidad de verificación
Las diapositivas identifican las fuentes por su título. Los números siguientes organizan las referencias del dosier. Consulta: 16 de septiembre de 2026. Los enlaces externos abren el documento original. Las observaciones explican exactamente cómo se utilizó cada fuente.
563.910 equipos anunciados; no es un inventario verificado de instalación por sección. El texto dice 77%; las cantidades publicadas permiten calcular 77,9%.
Investigación presentada en NordSec 2023, con preprint depositado en 2024. Demuestra exfiltración mediante emisiones del bus de memoria de un ordenador aislado y previamente comprometido, con recepción a distancia por radio.
Artículo de 2020: fallos de verificación por electores en dispositivos marcadores de votos. Evidencia de otros sistemas, no medición de un diseño brasileño.
Relato del fiscalizador: más de 17 millones de líneas y restricciones de acceso. La misma nota dice que no señaló fraude; no es un recuento independiente del código de 2026.
Comunicación universitaria sobre tres meses de análisis y conclusiones limitadas a los temas examinados. La cooperación institucional ofrece un acceso distinto del TPS y la fiscalización ordinaria.
Alternativa criptográfica: verificar inclusión y recuento preservando el secreto. Depende del protocolo, la implementación y la usabilidad, no solo de firmas digitales.
Estudio de una AccuVote-TS estadounidense: ataques mediante acceso físico y medios, propagación y coherencia de registros alterados. No prueba urnas brasileñas; fundamenta clases de amenazas y metodología.
Relato primario de descubrimiento asistido por Claude, evaluación humana y corrección de use-after-free en Linux; introducción fechada en julio de 2025.
Cláusulas primera, segunda y cuarta: objeto contratado, seguimiento, informe y registro de horas.
ALAS TECHNOLOGY · Urnas de Brasil · Estudio documental apartidista e ilustraciones esquemáticas. Mantenga las salvedades y referencias al adaptar el carrusel. El dosier forma parte del fundamento de las imágenes.